Resumen
Los dispositivos industriales con direcciones IP estáticas públicas son objeto de escaneos y ataques continuos por parte de los ciberdelincuentes, y los datos de 2025-2026 muestran un fuerte aumento tanto de las vulnerabilidades de los sistemas de control industrial (ICS) como de los ataques de ransomware contra la tecnología operativa (OT). La solución no consiste en renunciar al acceso remoto, sino en trasladar los dispositivos a una red privada, de modo que no haya ninguna exposición entrante hacia Internet que los atacantes puedan detectar. La VPN de Digi Axess lo hace posible al permitir que los dispositivos inicien túneles móviles cifrados exclusivamente de salida, de modo que los operadores siguen disponiendo de plena visibilidad remota, acceso directo a los dispositivos y gestión centralizada de tarjetas SIM y activos sin necesidad de abrir nunca un puerto de entrada ni de requerir una dirección IP pública. Esta arquitectura también cumple con los requisitos de la norma IEC 62443 y del NIST SP 800-82 Rev. 3, y respalda las obligaciones establecidas en la Ley de Ciberresiliencia de la UE, lo que la convierte en un control relevante para las organizaciones que están reforzando sus medidas de cumplimiento normativo.
Si tus dispositivos industriales tienen una dirección IP estática pública, figuran en la lista de objetivos de los ataques. A continuación te explicamos qué significa esto y cómo solucionarlo.
La mayoría de los equipos industriales dedican mucho tiempo a pensar en la configuración de los dispositivos, el tiempo de actividad y la fiabilidad sobre el terreno. Pero, ¿cómo se conectan esos dispositivos a la red general, ya sea pública o privada, y cómo se garantiza la seguridad tanto de los dispositivos como de la información? Esa única decisión arquitectónica determina el conjunto de la estrategia de seguridad de una implementación remota. Punto clave: hoy en día, las organizaciones deben tener en cuenta la seguridad en cada etapa del proceso.
Las cifras lo dejan claro. Las revelaciones de vulnerabilidades en los sistemas ICS casi se duplicaron en 2025, alcanzando las 2.451, frente a las 1.690 del año anterior. Los grupos de ransomware que atacan a organizaciones industriales aumentaron un 49 % interanual, afectando a más de 3.300 organizaciones en todo el mundo.1 Según el informe «Intelligence-Driven Active Defense Report 2026» de Palo Alto Networks, Cortex Xpanse registró más de 110 millones de observaciones de dispositivos OT con exposición entrante a Internet solo en 2024, lo que supone un aumento del 138 % con respecto a 2023.2
La respuesta es clara. Los dispositivos industriales deben estar conectados a una red privada, protegidos por un cortafuegos y sin exposición de tráfico entrante hacia Internet. A continuación explicamos qué ofrece realmente esa protección y cómo la VPN de Digi Axess la hace viable a gran escala.
Nota de alcance: Estas directrices se aplican específicamente a los dispositivos que utilizan direcciones IP públicas estáticas o que requieren conexiones entrantes de terceros. Los dispositivos que ya funcionan con una conexión móvil exclusivamente de salida, sin exposición a conexiones entrantes, se encuentran en una situación más favorable; no obstante, una VPN sigue aportando un valor significativo para el control y la gestión remotos, la documentación de cumplimiento normativo y la segmentación entre múltiples emplazamientos.
El problema de las direcciones IP estáticas públicas en los dispositivos industriales
Una dirección IP pública estática en un controlador industrial o una pasarela es una invitación abierta a los piratas informáticos. No se trata de una forma de hablar. Los sistemas conectados a Internet son escaneados continuamente por herramientas automatizadas que buscan puertos abiertos, vulnerabilidades conocidas y credenciales predeterminadas. La lejanía física de una instalación no ofrece protección alguna. Una vez que un dispositivo acepta conexiones entrantes desde una dirección pública enrutable, cualquier persona con conexión a Internet puede acceder a él, independientemente de su ubicación geográfica.
La mayoría de los operadores industriales ya saben que los dispositivos OT conectados a Internet suponen un riesgo. El problema nunca ha sido la concienciación, sino la puesta en práctica. Históricamente, configurar una arquitectura más segura ha implicado el uso de VPN, VLAN, rutas estáticas y un equipo con los conocimientos necesarios para gestionarlo todo. Para las organizaciones que carecen de personal de seguridad especializado, ese coste y esa complejidad han hecho que la Internet pública siga siendo la opción más fácil, incluso cuando todos los presentes saben que no debería ser así.
En abril de 2026, varios organismos del Gobierno de EE. UU. publicaron un aviso conjunto en el que confirmaban que actores maliciosos vinculados a Irán estaban explotando activamente controladores lógicos programables (PLC) conectados a Internet en sistemas de agua y aguas residuales. La evaluación de Darktrace es contundente: los componentes de los sistemas de control conectados a Internet son «una de las fuentes más evidentes y evitables de riesgo para la tecnología operativa (OT)». Evitable, pero solo si la alternativa está realmente al alcance.3
En el caso de las infraestructuras industriales (controladores que gestionan bombas, válvulas y caudales en instalaciones sin personal), las consecuencias van más allá de la pérdida de datos. Según Dragos,1 los incidentes de ransomware en sistemas de tecnología operativa (OT) provocaron paradas operativas parciales en el 75 % de las organizaciones industriales afectadas en 2024. Cuando un controlador se desconecta o ejecuta una lógica no autorizada, el impacto es físico. Las bombas se detienen. Las válvulas fallan. La gente se da cuenta.
La solución es sencilla. Retirar por completo los dispositivos de la Internet pública. Eso no significa renunciar al acceso remoto, sino proteger dicho acceso a través de una red privada y cifrada, en lugar de exponer los puertos de entrada a la Internet pública.
Qué protege realmente una red privada
Trasladar los dispositivos a una red privada no es solo un punto más de una lista de comprobación. Cambia el perfil de riesgo fundamental de una implementación remota. A continuación explicamos contra qué protege realmente ese cambio.
Elimina la exposición entrante hacia Internet
Sin una dirección IP pública estática, un escáner no tiene nada que encontrar. El escaneo oportunista (el vector de acceso inicial más común en entornos OT) depende de encontrar servicios expuestos a los que sondear. Si se elimina la exposición entrante, se elimina por completo el punto de entrada. Según Nozomi Networks, más de la mitad de las organizaciones con entornos OT siguen conectadas a Internet de forma insegura. Eliminar esa exposición sigue siendo un factor diferenciador, no la norma del sector.4
Mantiene el tráfico operativo dentro de un perímetro de confianza
Los comandos SCADA, las lecturas de los sensores, las actualizaciones de firmware y los cambios de configuración nunca deben transmitirse por redes públicas sin protección. En una red privada, ese tráfico permanece dentro de un perímetro definido y controlado. Los túneles cifrados protegen los datos operativos incluso en la capa de transporte subyacente, ya sea celular o por cable. Esa capa es más importante de lo que la mayoría de los equipos tienen en cuenta: más del 60 % de los dispositivos del « IoT » transmiten actualmente datos sin cifrar, según los datos de inteligencia sobre amenazas para el periodo 2025-2026. Cuando los dispositivos no pueden proteger su propio tráfico, la red tiene que hacerlo.5
Permite el control de acceso por niveles
En una red privada, el acceso se controla a nivel de red antes incluso de que un usuario se autentique en el propio dispositivo. Solo los usuarios autorizados pueden acceder a los dispositivos. Se trata de un modelo significativamente diferente al que se basa únicamente en las credenciales del dispositivo. Tanto la norma NIST SP 800-82 Rev. 3 como la norma IEC 62443 exigen un acceso con privilegios mínimos y una autenticación sólida para el acceso remoto a la tecnología operativa (OT).⁶ No es posible aplicar esos controles en un dispositivo al que ya puede acceder cualquier persona a través de Internet. Una red privada proporciona la primera capa de protección, mientras que los controles a nivel de dispositivo añaden otra capa al regular lo que los usuarios autorizados pueden hacer una vez conectados.
Digi Axess admite bien la autenticación multifactorial (MFA) o bien el inicio de sesión único (SSO) por usuario, pero no ambas simultáneamente. A cada usuario se le asigna un único modelo. El control de acceso basado en roles y la delimitación por grupos de dispositivos se aplican en ambas vías de autenticación, por lo que el acceso siempre está limitado por el rol definido del usuario y los grupos de dispositivos a los que está autorizado a acceder.
Limitar el alcance de un incidente
Incluso los entornos bien protegidos sufren incidentes. La verdadera cuestión es hasta dónde puede extenderse un incidente, y eso depende en gran medida de cómo esté diseñada la propia red privada. Una red debidamente segmentada puede limitar el alcance de una intrusión, de modo que un problema en una sede remota no genere automáticamente una vía de propagación lateral hacia otras sedes o hacia los sistemas informáticos de la empresa. Según NCC Group, el sector industrial representó el 29,6 % de toda la actividad de ransomware en los 12 meses anteriores a marzo de 2026.⁷ La segmentación, por sí sola, no evita los incidentes. Su diseño determina si una sede se convierte en diez.
La objeción al acceso remoto (y la respuesta correcta)
Esta es la objeción que más a menudo escuchamos por parte de las organizaciones que están evaluando redes privadas: «Necesitamos acceder a estos dispositivos de forma remota. Si no están conectados a Internet, ¿cómo los gestionamos?».
Es la pregunta correcta. La respuesta incorrecta es una dirección IP pública estática con puertos de entrada abiertos. La respuesta correcta es una VPN diseñada específicamente para este fin, que te proporciona todo el acceso operativo que necesitas sin exponer ningún dispositivo a tráfico entrante no solicitado.
Digi Axess VPN está diseñada específicamente para implementaciones industriales distribuidas. Los dispositivos establecen una conexión saliente a través de la red móvil mediante un túnel de red privada cifrado. Nunca se abre ningún puerto de entrada. No se requiere ninguna dirección enrutable públicamente. Los usuarios autorizados acceden a los dispositivos a través de la plataforma, no a través de una dirección conectada a Internet. El acceso remoto se realiza a través del túnel privado, no por fuera de él.8,9
Lo que hace posible la VPN de Digi Axess
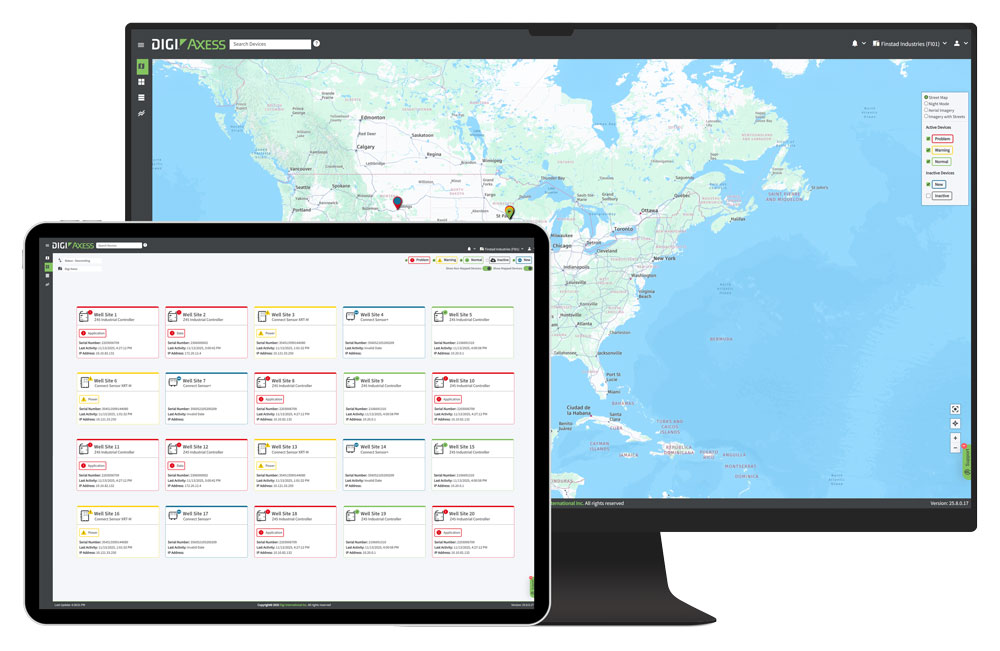 Pasarse a un modelo de red privada con Digi Axess VPN no limita las posibilidades de tu equipo. Al contrario, las amplía, sin la carga que supone gestionar direcciones IP estáticas públicas en una flota distribuida.
Visibilidad remota total sin exposición pública
Digi Axess VPN ofrece una supervisión centralizada para implementaciones industriales distribuidas: alertas de superación de umbrales, comparativas de toda la flota y resúmenes operativos, todo ello accesible a través de la plataforma. No se requiere ninguna ruta de entrada directa a Internet hacia ningún dispositivo. Tu equipo obtiene la visibilidad que necesita. Los dispositivos permanecen totalmente fuera de la Internet pública.10
Acceso seguro y directo a los dispositivos a través de una conexión VPN
VPN Link ofrece a los operadores autorizados acceso directo a la interfaz de usuario web de los dispositivos conectados desde la plataforma Digi Axess, sin necesidad de un software de cliente VPN independiente, sin una IP pública estática y sin reenvío de puertos. El acceso se autentifica, se registra y está sujeto a permisos basados en roles. Cuando un técnico necesita acceder a un controlador en una instalación remota sin personal, lo hace a través del túnel privado. No se crea ninguna exposición permanente hacia el exterior.10
Resiliencia de la red a nivel de operador
En las ubicaciones remotas, donde el desplazamiento de un técnico supone horas de viaje y un coste real, la resiliencia de la red es fundamental. El servicio Digi Mobile Private Network (MPN) ofrece conmutación automática a cada operador, lo que ayuda a mantener la conectividad durante las interrupciones sin necesidad de intervención por parte del operador. Esa resiliencia funciona tanto a nivel de operador como de red. El túnel privado permanece cerrado al acceso externo en todo momento.11
Gestión centralizada de tarjetas SIM y activos
La actualización de la plataforma Digi Axess de junio de 2026 incorporó la gestión centralizada de tarjetas SIM (ICCID, IMEI, dirección IP y datos de la tarjeta SIM a nivel de cuenta) directamente en la plataforma para los clientes con planes de datos de Digi. El inventario se actualiza automáticamente cuando los dispositivos se conectan o se desconectan. Si gestionas decenas o cientos de ubicaciones remotas, esto sustituye el seguimiento manual mediante hojas de cálculo por una visibilidad automatizada y agiliza la identificación de dispositivos que están desconectados o que presentan un comportamiento inesperado.10
Varias de estas capacidades son posibles gracias a que controlamos de principio a fin el hardware, la tarjeta SIM, la red privada y la infraestructura en la nube. Se trata de una estructura que ningún conjunto heterogéneo de herramientas de terceros puede replicar.
Cumplimiento normativo: por qué la decisión sobre la arquitectura es tan importante ahora mismo
La decisión sobre la arquitectura no es meramente operativa. Guarda una relación directa con los requisitos de cumplimiento que, cada vez más, se espera que cumplan los equipos industriales y que las autoridades reguladoras supervisan cada vez con mayor rigor.
La norma IEC 62443, la norma internacional sobre ciberseguridad de los sistemas de automatización y control industrial, recomienda la segmentación de la red mediante un modelo de zonas y conductos, las comunicaciones cifradas y el control de acceso basado en roles para las sesiones remotas. La norma NIST SP 800-82 Rev. 3, la guía federal de EE. UU. para la seguridad de la tecnología operativa (OT), se alinea explícitamente con la norma IEC 62443 y exige un acceso con privilegios mínimos y una autenticación sólida para el acceso remoto a la OT. Ambos marcos apuntan a la misma realidad arquitectónica: los entornos de OT que no están segmentados respecto a las redes externas presentan un perfil de riesgo fundamentalmente más elevado. Esto no es una opinión. Es la posición oficial del marco.6
Digi Axess VPN es compatible con los controles arquitectónicos que establecen estos marcos normativos: comunicaciones cifradas, arquitectura de túnel exclusivamente de salida y acceso remoto controlado. No certifica ni garantiza el cumplimiento normativo de su organización; eso es responsabilidad de su equipo. Para las implementaciones que requieran una segmentación de red específica para cumplir los requisitos de zonas y conductos, Digi puede ofrecer soporte para dicha configuración. Póngase en contacto con su representante de Digi para analizar las opciones de implementación.8
La Ley de Ciberresiliencia de la UE (Reglamento (UE) 2024/2847) añade un nivel normativo vinculante. A partir del 11 de septiembre de 2026, los fabricantes de productos conectados que se comercialicen en los mercados de la UE deberán notificar a la ENISA, en un plazo de 24 horas, las vulnerabilidades que estén siendo explotadas activamente. Los requisitos de conformidad completos, incluida la seguridad desde el diseño y la gestión documentada de vulnerabilidades, se aplicarán a partir del 11 de diciembre de 2027. Para los operadores industriales que gestionan equipos de tecnología operativa (OT) en los mercados de la UE, una arquitectura de red privada con acceso remoto controlado resulta directamente relevante para demostrar el cumplimiento de dichas obligaciones.12,13
Las organizaciones que ya han adoptado un modelo de red privada (con túneles cifrados, acceso remoto basado en roles y gestión centralizada de activos) suelen estar mejor preparadas a la hora de someterse a evaluaciones. Una decisión arquitectónica permite cumplir varios requisitos de los marcos normativos a la vez, en lugar de tener que implementar controles punto por punto a posteriori.
Primeros pasos con Digi Axess VPN
Digi Axess VPN funciona con el hardware ya existente. No es necesario realizar ninguna reforma de la infraestructura para desconectar tus dispositivos de la Internet pública. Lo único que necesitas es un túnel móvil cifrado solo de salida, una plataforma desde la que gestionarlo y un cortafuegos que permanezca cerrado.
Cada día que un dispositivo OT remoto permanece conectado a una dirección IP pública estática con puertos de entrada expuestos es un día más en el que figura en la lista de escaneo.1,2 Para obtener más información o solicitar una demostración, visita la página de Digi Axess o ponte en contacto con Digi en digi.com/contactus.
Preguntas frecuentes sobre redes privadas y VPN
¿Qué es Digi Axess VPN?
Digi Axess VPN es un servicio de red virtual privada de Digi International diseñado para implantaciones industriales distribuidas. Permite que los dispositivos remotos se comuniquen a través de túneles móviles cifrados de solo salida sin necesidad de direcciones IP estáticas públicas, lo que elimina la exposición de entrada a Internet que convierte a los sistemas OT en un objetivo.
¿Por qué los dispositivos del IIoT deben conectarse a una red privada en lugar de a la Internet pública?
Los dispositivos con direcciones IP estáticas públicas que aceptan conexiones entrantes son analizados continuamente por herramientas automatizadas que buscan puertos abiertos y vulnerabilidades conocidas. Las revelaciones de vulnerabilidades en los sistemas de control industrial (ICS) casi se duplicaron en 2025, y los ataques de ransomware contra la tecnología operativa (OT) aumentaron un 49 % respecto al año anterior.1 Una red privada elimina por completo la exposición a conexiones entrantes desde Internet, lo que constituye el control arquitectónico más eficaz del que disponen los operadores industriales.
¿Es necesario disponer de una dirección IP pública estática para utilizar la VPN de Digi Axess?
No. La VPN de Digi Axess elimina la necesidad de utilizar direcciones IP estáticas públicas. Los dispositivos establecen una conexión saliente a través de la red móvil mediante un túnel de red privada cifrado. Nunca se abre ningún puerto de entrada, lo que elimina por completo ese punto de exposición de la superficie de ataque.8,9
¿Pueden los operadores seguir accediendo a los dispositivos de forma remota cuando estos se encuentran en una red privada?
Sí, si utilizan una solución como Digi Axess. Digi Axess VPN Link ofrece a los operadores autorizados acceso directo a la interfaz de usuario web de los dispositivos conectados desde la propia plataforma Digi Axess; no se necesita ningún cliente VPN independiente. Todo el acceso está autenticado, se basa en roles y queda registrado. El acceso remoto se mantiene íntegramente; se realiza a través de un túnel privado y cifrado, en lugar de una conexión entrante conectada a Internet.10
¿De qué manera garantiza Digi Axess VPN el cumplimiento de las normas IEC 62443 y NIST SP 800-82?
Digi Axess VPN es compatible con los controles arquitectónicos que exigen estos marcos normativos: comunicaciones cifradas, una arquitectura de túnel exclusivamente de salida que elimina la exposición de tráfico entrante hacia Internet y un acceso remoto controlado con permisos basados en roles. Es compatible con la arquitectura que establecen las normas IEC 62443 y NIST SP 800-82 Rev. 3; su organización es responsable de su propio cumplimiento normativo. Para implementaciones que requieran una segmentación de red dedicada a fin de cumplir los requisitos de zonas y conductos, póngase en contacto con su representante de Digi para analizar las opciones de implementación.6
¿Qué opciones de autenticación admite Digi Axess?
Digi Axess admite la autenticación multifactorial (MFA) o el inicio de sesión único (SSO) por usuario, pero no ambas simultáneamente. A cada usuario se le asigna un único modelo. El control de acceso basado en roles y la delimitación de grupos de dispositivos se aplican a ambas vías de autenticación.8
¿En qué sectores es compatible la VPN de Digi Axess?
Digi Axess VPN está diseñada para cualquier equipo que gestione dispositivos industriales distribuidos en emplazamientos remotos o sin personal: agua y aguas residuales, petróleo y gas, automatización industrial, fabricación, vigilancia medioambiental e infraestructuras inteligentes. Cualquier entorno en el que la lejanía física se haya considerado históricamente un sustituto de la seguridad de la red es un caso de aplicación ideal.8
¿Qué es una red privada en el ámbito de la « IoT » industrial?
Una red privada limita la conectividad a los dispositivos, usuarios y sistemas autorizados, por lo que no se puede acceder directamente a los dispositivos desde la Internet pública. En las implementaciones industriales proporcionadas por los operadores, los dispositivos se conectan a través de una ruta celular segmentada sin direcciones IP públicas ni puertos de entrada expuestos a Internet. El acceso se controla mediante puertas de enlace designadas y políticas de seguridad.
¿Cuál es la diferencia entre una red privada y una VPN?
Una red privada limita quién y qué puede conectarse. Una VPN proporciona conectividad cifrada entre terminales autorizados, incluso a través de infraestructuras compartidas como Internet. Los equipos industriales suelen combinarlas: la red privada impide el acceso público directo a los dispositivos, mientras que una VPN proporciona un acceso remoto seguro.
¿La conectividad móvil privada de un operador es lo mismo que una VPN?
No. La conectividad móvil privada de un operador, como un APN privado, utiliza la segmentación de la red y el enrutamiento controlado para separar el tráfico de los dispositivos del acceso general a Internet. Una VPN añade cifrado entre sus extremos. Juntas, proporcionan una protección complementaria mediante el aislamiento de la red y la conectividad cifrada.
¿Por qué los dispositivos del IIoT necesitan un acceso remoto industrial en lugar de una VPN para particulares?
Las VPN para particulares desvían principalmente el tráfico de Internet de los usuarios a través de los servidores de un proveedor con el fin de garantizar la privacidad. Las soluciones industriales de acceso remoto proporcionan un acceso controlado a los dispositivos operativos y facilitan la gestión de flotas sin supervisión.
Las implementaciones industriales requieren funciones como el acceso de los técnicos en función de su rol, la agrupación centralizada de dispositivos, el registro de auditoría y, cuando sea necesario, túneles de dispositivos iniciados desde el exterior. Los requisitos concretos dependen de la arquitectura de la red y de las necesidades operativas.
¿Es una red privada más cara que una configuración con direcciones IP públicas para dispositivos industriales?
No necesariamente. Las direcciones IP estáticas públicas pueden conllevar cuotas recurrentes del proveedor, mientras que los servicios de conectividad privada tienen sus propios costes de suscripción y gestión. La comparación debería incluir la configuración, la administración, los controles de seguridad y el posible tiempo de inactividad, y no solo los costes de conectividad. Dependiendo de la implementación, los costes derivados del tiempo de inactividad, la respuesta y la resolución de un solo incidente pueden superar la diferencia en los costes de conectividad.
Digi Axess VPN combina la conectividad móvil y el acceso remoto privado para simplificar la implementación y la gestión continua. El ahorro real depende del plan de servicio, el tamaño de la flota y la infraestructura existente.
¿Las redes privadas eliminan la necesidad de contar con seguridad a nivel de dispositivo?
No. Una red privada correctamente configurada impide el acceso directo desde Internet a los dispositivos, pero las cuentas comprometidas o los sistemas conectados pueden seguir creando vías de ataque. La autenticación, la gestión de credenciales, la aplicación de parches y el acceso con privilegios mínimos siguen siendo esenciales. Las redes privadas limitan la exposición; los controles a nivel de dispositivo ayudan a prevenir el acceso no autorizado y a limitar los daños en caso de que se produzca un incidente de seguridad.
Recursos
1 Dragos, «Resumen anual de ciberseguridad en la tecnología de la organización (OT) 2024/2025», resumen de Industrial Cyber: industrialcyber.co
2 Palo Alto Networks, «Informe sobre la defensa activa basada en la inteligencia 2026», a través de Help Net Security: helpnetsecurity.com
3 Dark Reading / Darktrace, «Los controladores industriales son vulnerables a medida que los conflictos se trasladan al ámbito cibernético» (abril de 2026): darkreading.com
4 Datos sobre la exposición de las redes OT de Nozomi Networks, según el informe de Industrial Cyber / Canadian Cybersecurity Network: industrialcyber.co
5 Cybelangel / ZeroThreat, «IoT : Estadísticas sobre el tráfico no cifrado en 2026»: cybelangel.com
6 ShieldWorkz, «Uso del marco de la norma IEC 62443 para cumplir con la norma NIST SP 800-82: guía para el CISO» (febrero de 2026): shieldworkz.com
7 NCC Group, «Ataques de ransomware contra el sector industrial: perspectivas para 2025-2026», Automation.com (mayo de 2026): automation.com
8 Digi International, página del producto Digi Axess VPN: digi.com
9 Control Global, «Digi lanza una aplicación móvil y una VPN para infraestructuras»: controlglobal.com
10 Digi International, «Digi amplía la plataforma Digi Axess con acceso remoto nativo, gestión de tarjetas SIM y análisis avanzado de « IoT », BusinessWire (11 de junio de 2026): businesswire.com
11 Digi International, ficha técnica de Digi Axess VPN: digi.com
12 BrightDefense, «Ley de ciberresiliencia de la UE: plazo de presentación de informes en septiembre de 2026» (mayo de 2026): brightdefense.com
13 Cloudsmith, «La Ley de Ciberresiliencia de la UE: lo que deben hacer los equipos de ingeniería para cumplir con la normativa» (junio de 2026): cloudsmith.com