Resumen
El hardware es la primera línea de defensa de los dispositivos « IoT », por lo que la seguridad debe integrarse desde el principio, en lugar de añadirse posteriormente. Entre los puntos débiles más habituales se encuentran los puertos de depuración expuestos, las fugas por canales laterales, los componentes falsificados y un diseño deficiente de las placas de circuito impreso o los conectores. La elección de componentes seguros, el control de la cadena de suministro, la planificación de actualizaciones autenticadas y el cumplimiento de normas como NISTIR 8259 e IEC/ISA 62443 contribuyen a mantener la seguridad de los dispositivos a lo largo de todo su ciclo de vida.
Ahora que el Internet de las cosas forma parte integral de las experiencias conectadas y las aplicaciones industriales, el diseño de hardware de IoT se encuentra hoy en día en la delicada encrucijada entre las oportunidades y los riesgos. Cada nuevo sensor, pasarela o actuador inteligente que impulsa la eficiencia también crea un nuevo punto de acceso para los atacantes.
En lugar de incorporar a posteriori una sólida estrategia de seguridad de hardware « IoT », se debería empezar por la elección de los componentes, una arquitectura de placa segura desde el diseño y la atención a la procedencia de la cadena de suministro. Cuando el hardware se convierte en la primera línea de defensa, la superficie de ataque del dispositivo se reduce y la detección y la contención resultan más sencillas.
Vulnerabilidades comunes de hardware que hacen que los dispositivos « IoT » sean inseguros
Para crear un diseño seguro de un dispositivo « IoT », lo primero es identificar sus puntos de fallo más probables. Los atacantes suelen aprovechar estas vulnerabilidades a nivel de hardware.
Interfaces físicas no protegidas
El objetivo de los puertos de depuración —como el UART y el JTAG— es facilitar el desarrollo, no el funcionamiento diario. Si se dejan accesibles, permiten la extracción directa del firmware, el acceso a la memoria o la manipulación del dispositivo.
Por ejemplo, una consulta de la SEC reveló la existencia de una interfaz JTAG desbloqueada en un módulo Siemens SM-2558, lo que permitía el acceso físico. Los fabricantes tuvieron que corregir este fallo, ya que las interfaces de depuración expuestas pueden permitir a los atacantes eludir las protecciones de nivel superior.
Fuga por canal lateral
El hardware puede filtrar información a través del consumo eléctrico, las emisiones electromagnéticas, la sincronización y otros canales laterales físicos. Los atacantes pueden aprovechar estos canales laterales para recuperar claves criptográficas sin llegar a comprometer en ningún momento la pila de software.
Componentes comprometidos y riesgos para la seguridad de la cadena de suministro de « IoT »
También existen IoT problemas de seguridad de hardware a nivel de componentes. Las piezas pueden ser falsificadas, haber sido manipuladas o contener malware preinstalado antes incluso de llegar al banco de pruebas. Los controles deficientes en materia de abastecimiento, almacenamiento y fabricación dan lugar a que el silicio se vea comprometido, el firmware se altere o las tolerancias se etiqueten erróneamente, lo que socava la seguridad mucho antes de la puesta en marcha.
Los datos del sector muestran un aumento de las piezas falsificadas y no conformes. La ERAI registró 1.055 artículos sospechosos en 2024, la cifra más alta desde 2015. Afortunadamente, la cifra descendió a 748 en 2025. Las cifras suben y bajan con la aparición de nuevas amenazas y vulnerabilidades, lo que significa que los fabricantes de equipos originales (OEM) deben mantenerse alerta tanto en el abastecimiento de piezas como en el diseño y la implementación de los productos de principio a fin.
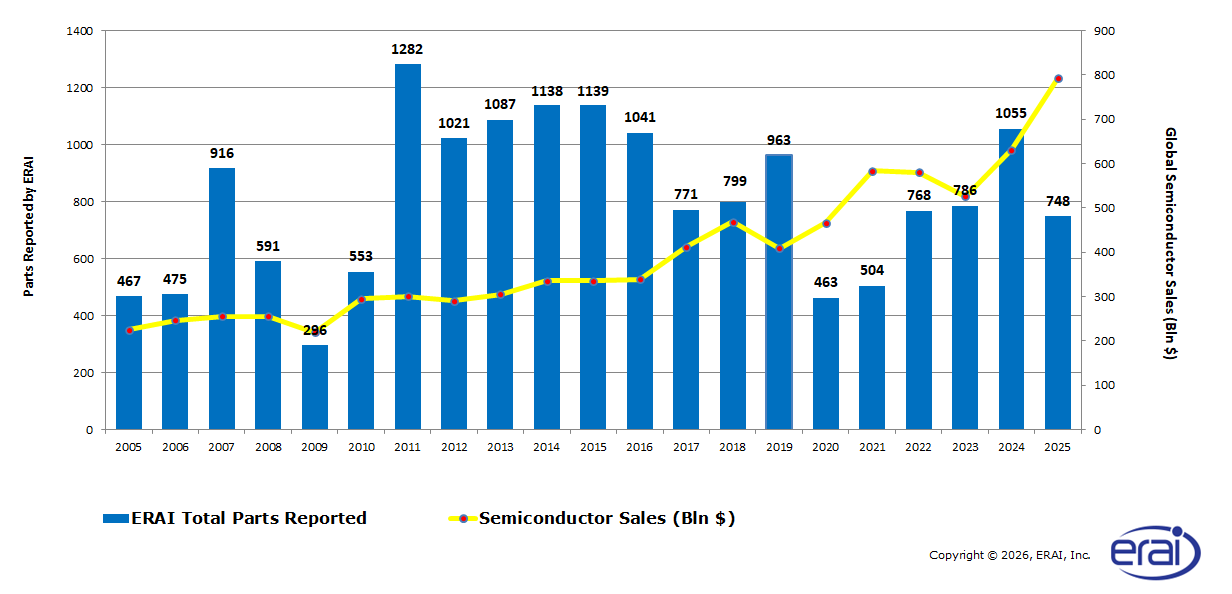
Fuente: Informe anual de ERAI de 2025
Deficiencias en la placa y en los conectores
Un diseño deficiente de la placa de circuito impreso (PCB), las almohadillas de prueba expuestas, las conexiones débiles de los conectores y un aislamiento insuficiente entre los subsistemas crean superficies de ataque que ponen en peligro la seguridad de los dispositivos d IoT . Cada uno de estos factores contribuye a ello, ya que las pistas mal trazadas o los buses sin blindaje permiten a un atacante acceder a interfaces críticas.
Integración de la seguridad a lo largo de todo el ciclo de vida del producto
Dadas las vulnerabilidades del hardware de los dispositivos « IoT », es fundamental establecer mecanismos de seguridad sólidos integrándolos en todas las fases del ciclo de vida de un producto. Hay que empezar a hacer de la protección una característica inherente al dispositivo desde la fase de concepción. Durante la fase de concepción y diseño, los fabricantes de equipos originales (OEM) pueden traducir los riesgos en requisitos, entre los que se incluyen:
- Primitivas criptográficas en las que se puede confiar
- Datos que hay que aislar
- Elementos necesarios para hacer cumplir dichas decisiones
La elaboración temprana de modelos de amenazas y unos requisitos claros de seguridad de hardware IoT reducen las costosas modificaciones posteriores. Por ejemplo, al elegir un microcontrolador con arranque seguro o una raíz de confianza integrada, estas decisiones de diseño dan sus frutos a lo largo de toda la vida útil del dispositivo.
El aprovisionamiento en fábrica y los controles de la cadena de suministro consolidan esas decisiones de diseño. Los proveedores con experiencia exigen que se pueda rastrear el origen de las piezas y diseñan un flujo de aprovisionamiento que incorpora claves únicas e identidades de dispositivo en condiciones controladas, a ser posible en una fase de producción segura y no sobre el terreno. Al seleccionar desde el principio la arquitectura y la estrategia de aprovisionamiento adecuadas, los fabricantes pueden evitar problemas más adelante.
Por último, planifica el mantenimiento de los dispositivos cuando estén en el terreno. Actualizaciones seguras y autenticadas por aire (OTA), imágenes de firmware firmadas con protección contra la reversión y procesos de gestión de claves a lo largo del ciclo de vida. Cada método corrige las vulnerabilidades sin crear nuevas superficies de ataque, por lo que la seguridad sigue siendo eficaz desde el primer día. Además, las normativas de ciberseguridad nuevas y emergentes, como la Ley de Ciberresiliencia de la UE y otras leyes en materia de ciberseguridad, exigen cada vez más a los fabricantes de equipos originales (OEM) que mantengan la seguridad de sus dispositivos en el campo, por lo que estas estrategias ya no son un «extra».
Obtenga nuestro Libro Blanco
Infórmate sobre la Ley de Resiliencia Cibernética y cómo cumplir con ella
Descargar PDF
Gestión de las normas y regulaciones de seguridad de « IoT »
IoT Las normas de seguridad convierten las buenas intenciones en prácticas repetibles. Cumplirlas ayuda a vender dispositivos, a reducir el riesgo legal y a facilitar la evaluación de la seguridad de los dispositivos integrados. Los compradores, los integradores y los organismos reguladores esperan cada vez más que se apliquen controles básicos, por lo que convertir el cumplimiento normativo en una lista de comprobación es una buena estrategia empresarial, además de una medida de seguridad.
La norma NISTIR 8259 es un buen punto de partida, ya que describe las actividades básicas que deben llevar a cabo los fabricantes de dispositivos. Además, define una base de referencia esencial de capacidades de ciberseguridad de los dispositivos que deben tenerse en cuenta, como los controles de actualización del firmware y el número mínimo de interfaces expuestas.
Otras normas complementan las del NIST al centrarse en sectores o clases de productos. Por ejemplo, la norma IEC/ISA 62443aborda la seguridad de los sistemas de automatización y control industrial como un problema relacionado con el ciclo de vida y los procesos. Normas como estas aportan valor porque orientan las decisiones. Utilízalas para establecer requisitos mínimos en las especificaciones, los contratos y los planes de pruebas. La armonización desde el principio, junto con un enfoque de «seguridad desde el diseño», simplifica la verificación, la certificación y el mantenimiento.
Protección de los componentes principales del hardware de « IoT »
La placa de circuito impreso, los módulos del procesador, los módulos de radio y los puertos son los que lo conectan todo. Sigue estas pautas para comprender cómo diseñar o seleccionar componentes que reduzcan el riesgo.
1. Trabajar con la base física
La placa de circuito impreso (PCB) es el componente central que distribuye la alimentación, las señales y la masa entre todos los componentes. Cuando los ingenieros la diseñan con cuidado, se reduce el ruido y resulta más difícil para un atacante acceder a las señales. Un diseño bien concebido también mejora la fiabilidad a largo plazo, lo que a su vez refuerza la seguridad al evitar fallos en condiciones reales de uso.
Más allá de la selección de componentes, hay que tener en cuenta la disposición general del circuito en lo que respecta a la seguridad. Un diseño bien pensado de la placa de circuito impreso (PCB) garantizala integridad de la señal y minimiza las interferencias electromagnéticas, lo que mitiga el riesgo de ataques de canal lateral. Coloca las redes de alto valor bajo zonas de masa continua, añade trazas de protección y utiliza impedancia controlada cuando sea necesario, de modo que no se pueda acceder fácilmente a las señales sensibles.
Para integrar la seguridad de forma transparente en la placa de circuito impreso, considera el diseño como un control de seguridad. Protege las zonas sensibles, haz que los puntos de prueba sean bloqueables o destructibles y documenta los puntos de sonda en los planes de prueba para evitar el acceso no deseado tras el montaje.
2. Módulos de sistema (SOM) seguros
Los módulos SOM proporcionan la CPU, la memoria y, a menudo, los controladores periféricos. Son, en la práctica, el cerebro del dispositivo, integrados en un único paquete para simplificar el diseño. El uso de un módulo SOM precalificado puede reducir considerablemente el tiempo de desarrollo y el riesgo de integración, ya que el proveedor del módulo se encarga de validar los subsistemas complejos.
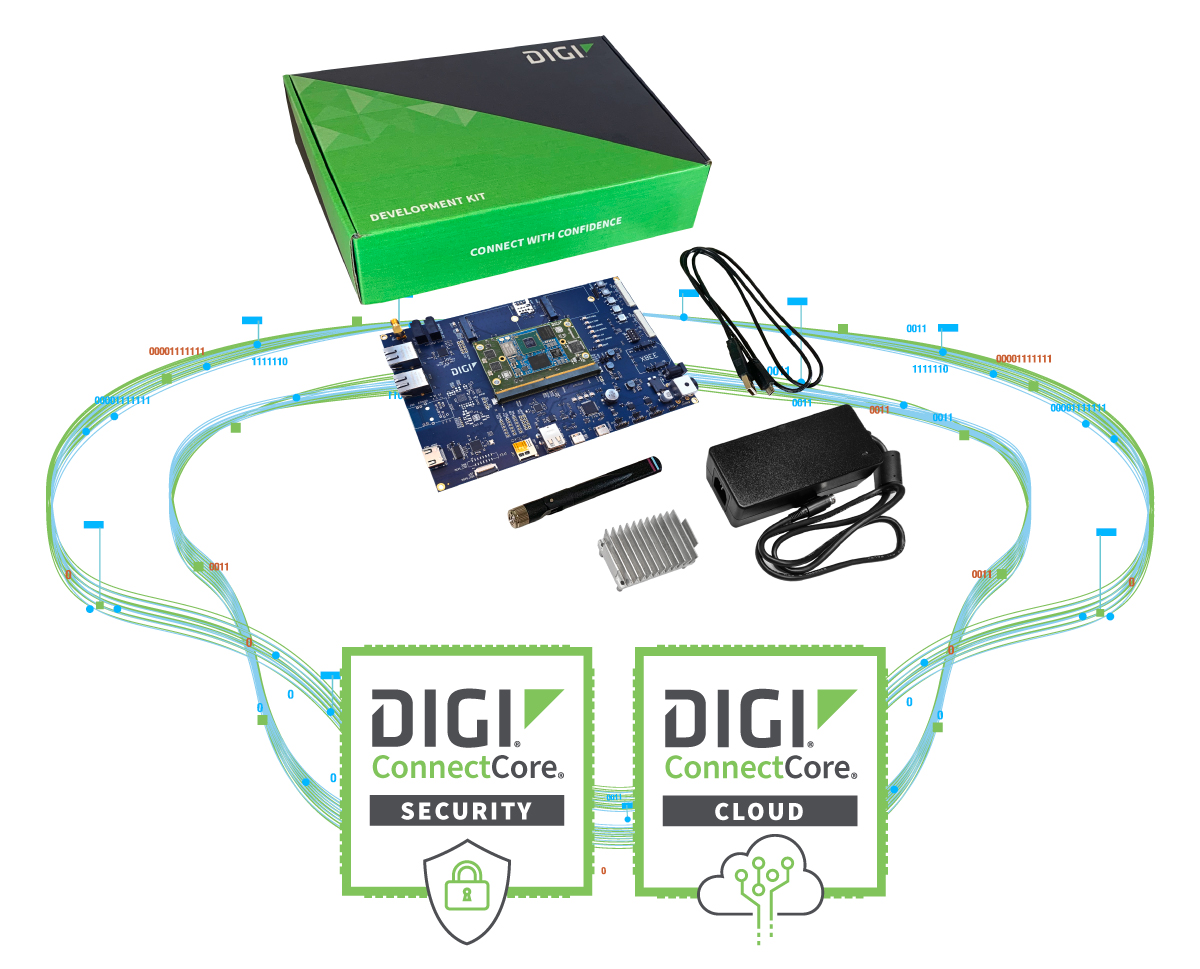
Elige SOM con arranque seguro, raíz de confianza de hardware, almacenamiento cifrado y herramientas de gestión del ciclo de vida respaldadas por el fabricante. Por ejemplo, la plataforma de desarrolloDigi ConnectCore ofrece arranque seguro, almacenamiento de claves respaldado por hardware y servicios de gestión del ciclo de vida para arranque medido, firmware firmado y aislamiento de claves.
La seguridad de Digi TrustFence se basa en esos elementos básicos para ofrecer una arquitectura de seguridad de dispositivos coherente en toda la familia ConnectCore y otras familias de productos de Digi, lo que facilita el mantenimiento de una postura de seguridad unificada en todos los dispositivos.
Las opciones avanzadas de ciclo de vida, como «Digi ConnectCore Security» y «ConnectCore Cloud Services», ofrecen aprovisionamiento gestionado, gestión de certificados y supervisión remota, lo que permite una gestión centralizada de claves y actualizaciones escalables.
3. Establecer la seguridad en la capa de conectividad
Los módulos inalámbricos separan la radiofrecuencia (RF) y la complejidad de la pila de la aplicación y facilitan la obtención de las certificaciones reglamentarias. Resultan muy útiles para añadir conectividad sin necesidad de rediseñar los circuitos de entrada de RF ni de crear pilas complejas desde cero.
A la hora de seleccionar módulos, es imprescindible que cuenten con una identidad respaldada por hardware, vías sólidas de actualización del firmware y el compromiso del proveedor con la aplicación de parches de seguridad. Elige módulos que admitan el aprovisionamiento de seguridad de fábrica de credenciales únicas y que puedan aislar las interfaces del host en un entorno de pruebas, de modo que una aplicación comprometida no pueda hacer un uso indebido de la radio.
Una familia de radios modulares, como el ecosistema «Digi XBee », puede acelerar la integración y, al mismo tiempo, garantizar un comportamiento de seguridad uniforme en todos los procesadores host y módulos de radio. Esta característica simplifica la integración y la gestión continua de los parches.
4. Solucionar las brechas de seguridad en los puertos e interfaces de E/S
Los conectores y los puertos de E/S son la puerta de acceso del dispositivo al mundo exterior. Son de gran utilidad para las pruebas, pero pueden resultar peligrosos si se dejan al descubierto en el entorno de producción, por lo que su diseño debe ser deliberado.
Desactive o retire los puntos de depuración y programación de las placas de producción, o colóquelos detrás de protectores extraíbles. Cuando sea imprescindible utilizar conectores físicos, implemente controles de acceso lógicos, controles de acceso sin puentes o fusibles de programación de un solo uso.
En el caso de los puertos de acceso público, exige la autenticación del host y limita los protocolos aceptados al mínimo necesario para el funcionamiento. Considera la posibilidad de utilizar lógicas de detección de manipulaciones, de respuesta ante manipulaciones o modos protegidos por fusibles en los dispositivos que protegen datos críticos para la misión.
Cómo garantizar la seguridad del diseño de hardware de « IoT »
Haz que la seguridad forme parte integral del producto desde el principio. Las pequeñas decisiones tomadas en las primeras fases evitan problemas más adelante, así que mantén vivos esos requisitos y procesos básicos a lo largo del diseño, la producción y la retirada del producto. Tomar estas medidas garantizará que la seguridad en el diseño de tu hardware IoT se mantenga constante a lo largo de todo el ciclo de vida del producto.
Utiliza la siguiente lista de comprobación durante la revisión del diseño y manténla actualizada a lo largo de las fases de pruebas y producción:
- Da prioridad a la seguridad desde el primer día.
- Elige componentes y módulos que incorporen medidas de seguridad, en lugar de añadir protecciones posteriormente.
- Diseña la placa y la carcasa de forma que se reduzca al mínimo el acceso físico y las fugas de señal.
- Limitar y bloquear los puertos externos y las interfaces de depuración en las unidades enviadas.
- Planifica un aprovisionamiento seguro y actualizaciones autenticadas antes de la puesta en producción.
- Incluye la preparación operativa en el plan de lanzamiento.
Como siguiente paso, convierte esta lista de comprobación en un plan de diseño y producción operativo contratando los servicios de Digi Particle Design Services para acelerar el diseño seguro del hardware de IoT , su certificación y su lanzamiento al mercado, y mejorar la gestión continua del ciclo de vida de tus soluciones implementadas.
Preguntas frecuentes: Seguridad en el diseño de hardware de IoT
¿En qué consiste el diseño de hardware seguro « IoT »?
El diseño de hardware « IoT » (seguro desde el principio) integra la seguridad en los componentes físicos y la arquitectura de un dispositivo desde el principio, en lugar de añadirla posteriormente. Esto incluye la elección de procesadores con arranque seguro y una raíz de confianza de hardware, la protección de las interfaces de depuración, el diseño de la placa de circuito impreso (PCB) para que resista las intrusiones y el control de la cadena de suministro.
¿Cuáles son las vulnerabilidades de hardware más comunes de IoT ?
Las vulnerabilidades de hardware más comunes en los dispositivos « IoT » son los puertos de depuración no seguros (UART y JTAG), las fugas por canales laterales, los componentes falsificados o manipulados y un diseño deficiente de las placas de circuito impreso o los conectores. Cada una de ellas permite a un atacante acceder al firmware, extraer claves criptográficas o acceder a interfaces críticas sin alterar la pila de software.
¿Por qué los puertos UART y JTAG suponen un riesgo para la seguridad?
UART y JTAG son interfaces de desarrollo. Si se dejan accesibles en los dispositivos de producción, pueden permitir la extracción directa del firmware, el acceso a la memoria o la manipulación del dispositivo. Los atacantes pueden utilizarlas para eludir las protecciones de nivel superior, por lo que las placas de producción deben desactivarlas, eliminar las pistas de conexión o bloquear el acceso.
¿Cómo se protegen los puertos de depuración en los dispositivos de producción IoT ?
Desactive o retire los puntos de depuración y programación de las placas de producción, o colóquelos detrás de protectores extraíbles. Cuando se requieran conectores físicos, utilice puertas lógicas, controles de acceso sin puentes o fusibles de programación de un solo uso. Documente todos los puntos de sonda en los planes de prueba para que no quede ningún acceso no deseado tras el montaje.
¿Qué es una «raíz de confianza de hardware» en IoT?
Una raíz de confianza de hardware es una base segura e inmutable integrada en el circuito integrado de un dispositivo que sirve de pilar para todas las demás funciones de seguridad, como la verificación del firmware al arrancar y el almacenamiento de claves. La elección de un microcontrolador o un sistema en módulo que cuente con ella garantiza la confianza en el dispositivo durante toda su vida útil.
¿Qué es el arranque seguro y por qué es importante para los dispositivos « IoT »?
El arranque seguro verifica que el firmware sea auténtico y no haya sido modificado antes de que el dispositivo lo ejecute. Esto impide que se ejecute firmware alterado o malicioso durante el arranque. Es importante porque protege el dispositivo desde la primera instrucción, y es una de las características más valiosas que conviene seleccionar en las primeras fases del diseño.
¿Cómo pueden los fabricantes de productos « IoT » reducir los riesgos de seguridad en la cadena de suministro?
Los proveedores del sector veterinario exigen que se pueda rastrear el origen de las piezas y controlan el abastecimiento, el almacenamiento y la fabricación. Se deben introducir claves únicas e identidades de dispositivo en una fase de producción segura, en lugar de hacerlo sobre el terreno. Esto es importante porque las piezas pueden ser falsificadas, manipuladas o preinstaladas con malware antes de llegar a la cadena de montaje.
¿Cómo puede el diseño de placas de circuito impreso (PCB) mejorar la seguridad de los dispositivos « IoT »?
Un diseño de placa de circuito impreso (PCB) orientado a la seguridad dificulta el acceso a las señales críticas y reduce las fugas. Coloca las redes de alto valor bajo zonas de tierra continua, añade trazas de protección, blindaje las zonas sensibles y haz que los puntos de prueba sean bloqueables o destructibles. Un buen diseño también reduce las interferencias electromagnéticas, lo que ayuda a mitigar los ataques de canal lateral.
¿Qué son los ataques de canal lateral en el hardware de l IoT ?
Los ataques de canal lateral permiten recuperar información confidencial mediante la observación de subproductos físicos del funcionamiento de un dispositivo, como el consumo de energía, las emisiones electromagnéticas o la sincronización, en lugar de atacar su software. Los atacantes pueden utilizarlos para extraer claves criptográficas sin comprometer la pila de software. Un diseño cuidadoso de las placas de circuito impreso (PCB) y las protecciones a nivel de hardware ayudan a reducir el riesgo.
¿Cómo deben recibir las actualizaciones seguras de firmware los dispositivos « IoT »?
IoT Los dispositivos deben utilizar actualizaciones por aire (OTA) autenticadas con imágenes de firmware firmadas y protección contra la reversión, respaldadas por procesos de gestión de claves a lo largo del ciclo de vida. Esto permite a los fabricantes corregir vulnerabilidades en el entorno real sin crear nuevas superficies de ataque, de modo que la seguridad se mantenga eficaz tras la implementación.
¿Qué normas se aplican a la seguridad de los dispositivos « IoT »?
La norma NISTIR 8259 es un punto de partida habitual. En ella se describen las actividades fundamentales para los fabricantes de dispositivos y un nivel básico de capacidades de ciberseguridad, como los controles de actualización del firmware y el número mínimo de interfaces expuestas. La norma IEC 62443 aborda la seguridad de los sistemas de automatización y control industrial como una cuestión relacionada con el ciclo de vida y los procesos. Utilízalas para establecer requisitos en especificaciones, contratos y planes de ensayo.
¿Qué debería incluir una lista de comprobación de seguridad de hardware de IoT ?
Una lista de comprobación de seguridad del hardware de IoT debería incluir los siguientes pasos:
- Da prioridad a la seguridad desde el primer día.
- Elige componentes y módulos que incorporen funciones de seguridad.
- Diseña la placa y la carcasa de forma que se limite el acceso físico y la fuga de señales.
- Bloquear los puertos externos y las interfaces de depuración en las unidades enviadas.
- Planifica un aprovisionamiento seguro y actualizaciones autenticadas antes de la puesta en producción.
- Incluir la preparación operativa en el plan de lanzamiento.
¿Qué características de seguridad debes tener en cuenta en un sistema en módulo (SOM)?
Busca el arranque seguro, una raíz de confianza basada en hardware, almacenamiento cifrado y herramientas de gestión del ciclo de vida respaldadas por el fabricante. Por ejemplo, Digi ConnectCore ofrece arranque seguro, almacenamiento de claves respaldado por hardware y servicios de gestión del ciclo de vida, y Digi TrustFence proporciona una arquitectura de seguridad coherente en todas las familias de productos de Digi.
¿Por qué las normas de seguridad de la norma « IoT » están cobrando cada vez más importancia para los fabricantes?
Los compradores, los integradores y los organismos reguladores esperan cada vez más que se apliquen controles de seguridad básicos, y las nuevas leyes, como la Ley de Ciberresiliencia de la UE, exigen a los fabricantes de equipos originales (OEM) que garanticen la seguridad de los dispositivos en el campo. Por lo tanto, contar con un hardware robusto y unas buenas prácticas de actualización reduce el riesgo legal, favorece las ventas y ya no es opcional.
Sobre el autor
 Lou Farrell es el editor jefe de la revista Revolutionized Magazine, y está especializado en la redacción de artículos interesantes en los ámbitos de la tecnología, la inteligencia artificial y la innovación. Con más de cuatro años de experiencia, Lou desglosa temas complejos en ideas atractivas, informativas y prácticas, con el objetivo de empoderar a sus lectores. Escribir es su mayor pasión en la vida.